
Kontaktų duomenų apsauga: ką pagal BDAR privalo žinoti kiekvienas verslas
September 16, 2026 · dmnt
Kontaktų duomenys, tai yra vardas, el. paštas ir telefono numeris, pagal BDAR yra asmens duomenys, ir juos tvarkant privaloma laikytis tiksliai tų pačių reikalavimų kaip ir bet kokiai kitai asmeninei informacijai. Reikia teisėto tvarkymo pagrindo, skaidraus privatumo pranešimo ir tinkamų saugumo priemonių. Jei įvyksta saugumo pažeidimas, priežiūros institucijai reikia pranešti per 72 valandas.
Trumpai:
- Kontaktų duomenys yra asmens duomenys, todėl jų tvarkymui būtina teisėta priežastis, aiškus privatumo pranešimas ir tinkamos saugumo priemonės.
- Rekomenduojama rinkti tik būtiniausius duomenis ir aiškiai nustatyti jų saugojimo laiką, kuris turi būti aiškiai aprašytas politikos dokumente.
- Sutikimai turi būti laisvai duoti, konkrečiai ir nedviprasmiškai, o jų atšaukimo procesas turi būti toks pat paprastas kaip ir jų davimas.
- Prieš saugumo pažeidimus būtina vertinti riziką ir apie jas pranešti priežiūros institucijai per 72 valandas nuo pažeidimo atradimo.
- Tiekėjų pasirašyta duomenų tvarkymo sutartis turi apimti saugumo, tikslų, trukmės ir nutraukimo sąlygas, o reguliariai turi būti tikrinama jų atitiktis.
Turinys
- Kas patenka į kontaktų duomenų sąvoką ir kaip juos klasifikuoti
- Teisiniai tvarkymo pagrindai ir duomenų subjektų teisės pagal BDAR
- Techninės ir organizacinės priemonės, kurios realiai apsaugo kontaktus
- Duomenų saugumo pažeidimai: kada veikti ir kokie terminai galioja
- Kontrolinis sąrašas: greiti žingsniai kontaktų apsaugai
- DMNT praktiniai patarimai svetainėms ir kontaktų formoms
- Duomenų apsaugos pareigūno (DAP) vaidmuo ir kaip jį pasirinkti
- Kaip vertinti kontaktų duomenų apsaugos riziką
- Sutartys su trečiosiomis šalimis: kaip kontroliuoti kontaktų duomenų tvarkymą
- Kiek laiko saugoti kontaktų duomenis ir kodėl tai svarbu
- Kaip gauti ir valdyti duomenų subjektų sutikimus
- Redaktoriaus perspektyva: investicijų ir rizikos balansas duomenų apsaugoje
- Šaltiniai
- Dažniausiai užduodami klausimai
Kas patenka į kontaktų duomenų sąvoką ir kaip juos klasifikuoti
Daugelis verslo savininkų mano, kad kontaktų duomenys yra kažkas mažiau svarbaus nei, tarkime, sveikatos ar finansinė informacija. Tai klaidingas įsitikinimas. Pagal BDAR principus, organizacijos privalo tvarkyti asmens duomenis tik teisėtais, konkrečiais tikslais ir rinkti tik tiek informacijos, kiek reikia tikslui pasiekti. Tai vadinama duomenų minimalizavimo principu, ir jis taikomas net paprasčiausiai kontaktų formai svetainėje.
Kas paprastai patenka į kontaktų duomenų kategoriją:
- Vardas ir pavardė
- El. pašto adresas
- Telefono numeris
- Darbovietės pavadinimas ir pareigos, kai jie susiję su konkrečiu asmeniu
- IP adresas, jei jis renkamas kartu su kontaktine forma
Praktikoje tai reiškia, kad prašyti nurodyti gimimo datą ar adresą paprastoje užklausos formoje yra pertekliaus. Rekomenduojama iš anksto nustatyti, kiek laiko kiekvienas laukelis bus saugomas, ir tą politiką užrašyti, o ne palikti neapibrėžtą.
Teisiniai tvarkymo pagrindai ir duomenų subjektų teisės pagal BDAR
Kontaktų duomenų tvarkymas negali vykti „savaime suprantamai“. Reikia konkretaus teisinio pagrindo, ir BDAR jų numato kelis:
- Sutikimas – asmuo aiškiai patvirtina, kad sutinka, dažniausiai per varnelę formoje, kurios nereikia iš anksto pažymėti.
- Sutarties vykdymas – kontaktinė informacija reikalinga, kad būtų galima suteikti paslaugą, kurios asmuo prašo.
- Teisėtas interesas – pavyzdžiui, atsakymas į užklausą, kai interesas nenusveria asmens teisių.
- Teisinė prievolė – kai duomenis privaloma laikyti dėl apskaitos ar kitų teisės aktų reikalavimų.
Kiekvienas iš šių pagrindų turi būti nurodytas privatumo pranešime, kuriame taip pat aprašomas tvarkymo tikslas, saugojimo trukmė, duomenų apsaugos pareigūno kontaktai ir aiškus būdas atšaukti sutikimą. Trumpas ir suprantamas privatumo pranešimas veikia geriau nei ilgas teisinis tekstas, kurio niekas neskaito.
Duomenų subjektai turi konkrečias teises: susipažinti su savo duomenimis, juos taisyti, reikalauti ištrinti, apriboti tvarkymą ar perkelti duomenis kitam tvarkytojui. Šios teisės kyla tiesiai iš BDAR reglamento, o organizacija paprastai turi vieną mėnesį atsakyti į tokį prašymą.
Techninės ir organizacinės priemonės, kurios realiai apsaugo kontaktus
EDPB nurodo, kad organizacijos privalo įgyvendinti tinkamas technines ir organizacines priemones, kurių lygis atitiktų riziką. Tai nereiškia, kad mažai svetainei reikia tokio pat saugumo lygio kaip bankui, bet minimalus rinkinys yra būtinas visiems.
Praktikoje tai reiškia:
- Prieigos kontrolė: kiekvienas darbuotojas turi turėti savo vartotoją, o ne bendrą prisijungimą prie CRM ar formos administravimo skydelio
- Leidimų valdymas pagal principą „tik tai, ko reikia darbui“
- Prisijungimų žurnalai, kad būtų galima atsekti, kas ir kada matė duomenis
- Šifravimas tiek perdavimo metu (HTTPS), tiek saugojant duomenų bazėje
- Pseudonimizacija, kai tai techniškai įmanoma, pavyzdžiui, analitikos sistemose
Nepamirštamas ir žmogiškasis faktorius. Darbuotojų mokymai apie fišingo atpažinimą, konfidencialumo susitarimai ir periodiniai saugumo testai sumažina riziką, kurios technika viena neišspręs.
Profesionalus patarimas: Net jei naudojate šifruotą komunikacijos kanalą, tai neapsaugo nuo socialinės inžinerijos. Įdiekite papildomus nustatymus, tokius kaip prisijungimo užraktas ar priminimai apie PIN kodus, ir reguliariai tikrinkite, kokie įrenginiai susieti su jūsų paskyromis, kaip rekomenduoja NKSC saugaus komunikacijos kanalų naudojimo gairės.
Duomenų saugumo pažeidimai: kada veikti ir kokie terminai galioja
Ne kiekvienas incidentas reiškia, kad reikia skambinti priežiūros institucijai. Sprendimas priklauso nuo rizikos vertinimo.
- Įvertinkite, ar pažeidimas kelia riziką. Jei nutekėjo tik vardai be kitos kontekstinės informacijos, rizika mažesnė nei jei nutekėjo vardai su telefono numeriais ir susirašinėjimo istorija.
- Pranešimas priežiūros institucijai per 72 valandas. BDAR reikalauja pranešti apie pažeidimą per 72 valandas nuo sužinojimo, kai jis gali kelti riziką asmenų teisėms ir laisvėms.
- Sprendimas dėl pranešimo paveiktiesiems. Jei rizika didelė, tiesiogiai informuojami ir asmenys, kurių duomenys nutekėjo, ne tik institucija.
Visą procesą reikia dokumentuoti: kada pažeidimas pastebėtas, kas priėmė sprendimus, kokie pranešimai išsiųsti ir kam. Toks žurnalas apsaugo organizaciją, jei vėliau kiltų klausimų dėl atsakomybės.
Kontrolinis sąrašas: greiti žingsniai kontaktų apsaugai
Jei norite pradėti nedelsiant, šis sąrašas apima esmines veiksmų kryptis:
- Patikrinkite, ar kiekvienas surenkamas laukelis turi konkretų teisinį pagrindą
- Pašalinkite nereikalingus laukelius iš formų (adresas, gimimo data, jei jų nenaudojate)
- Įdiekite HTTPS visame domene, ne tik prisijungimo puslapyje
- Pridėkite lauko validaciją, kad sumažintumėte netikrų įrašų ir šiukšlių
- Įjunkite kelių faktorių autentifikaciją (MFA) administravimo konsolėms
- Saugokite prieigos žurnalus bent 6–12 mėnesių, atsižvelgiant į vidinę politiką
- Peržiūrėkite sutartis su CRM sistemomis ir kitomis trečiosiomis šalimis kartą per metus
- Atnaujinkite privatumo pranešimą, kai keičiasi tvarkymo tikslai ar saugojimo trukmė
- Paskirkite asmenį, atsakingą už duomenų apsaugos klausimus, net jei formalus DAP nereikalingas
Šis sąrašas nėra vienkartinis projektas. Kas kelis mėnesius verta jį peržiūrėti iš naujo, nes formos, įrankiai ir tiekėjai laikui bėgant keičiasi.
DMNT praktiniai patarimai svetainėms ir kontaktų formoms
Dirbdami su nekilnojamojo turto projektais ir kitais verslais, dažnai matome, kaip kontaktų forma iš patogumo priemonės tampa saugumo skyle. Formos dizainas turi minimalizuoti laukelius: vardas, el. paštas ir žinutė paprastai pakanka, telefono numeris tik jei realiai skambinsite. Prie kiekvienos formos turi būti aiškus sutikimo srautas su nuoroda į privatumo politiką, ne paslėpta kažkur poraštėje.
Techniškai svarbu:
- HTTPS visame domene, ne tik atskirose dalyse
- CSRF ir XSS apsauga formų kode
- CAPTCHA prieš automatinius pranešimų srautus
- Lauko validacija ir saugūs įrašų žurnalai, kad būtų galima atsekti, kas keitė duomenis
Procesų požiūriu, greitas atsakymas klientui neturėtų kirstis su profesionalių PR paslaugų ir privatumo reikalavimais. Naudinga turėti vaidmenimis pagrįstą kontaktų registrą, kuriame aiškiai matoma, kas atsakingas už kokį komunikacijos kanalą.
Profesionalus patarimas: NT projektų svetainėse pirmas kontaktas per penkias minutes dažnai lemia, ar klientas pasirenka jus, ar konkurentą. Bet greitis neturi kainuoti saugumo, todėl automatizuotą atsakymą visada derinkite su saugiu duomenų perdavimo kanalu.
Duomenų apsaugos pareigūno (DAP) vaidmuo ir kaip jį pasirinkti
Duomenų apsaugos pareigūnas (DAP) nėra tik formalumas didelėms korporacijoms. Pagal BDAR, DAP privaloma skirti, kai organizacija reguliariai ir sistemingai stebi duomenų subjektus dideliu mastu, arba kai tvarkomos specialių kategorijų duomenų didelės apimtys. Daugumai mažų ir vidutinių įmonių, tvarkančių vien kontaktinę informaciją, tokia prievolė gali ir netaikyti, tačiau paskirtas atsakingas asmuo vis tiek naudingas.
DAP funkcija apima priežiūrą, kaip organizacija tvarko asmens duomenis, konsultavimą dėl rizikos vertinimų ir bendravimą su priežiūros institucija. VDAI pateikia aiškias gaires, kokiais atvejais DAP skyrimas yra privalomas, ir kaip jis turėtų veikti praktikoje Lietuvoje.
Renkantis DAP, ar tai būtų vidinis darbuotojas, ar išorės konsultantas, svarbiausi kriterijai yra šie: žinios apie BDAR ir sektoriaus specifiką, nepriklausomumas nuo sprendimų, kuriuos jis vertina, ir tiesioginė prieiga prie vadovybės. DAP negali pats spręsti, kaip tvarkyti duomenis, jis tik prižiūri ir konsultuoja. Jei paskiriate vidinį darbuotoją, įsitikinkite, kad jo kitos pareigos nesukelia interesų konflikto, pavyzdžiui, rinkodaros vadovas retai turėtų dvigubai eiti ir DAP pareigas, nes tai sukuria natūralią įtampą tarp duomenų rinkimo ir duomenų apsaugos tikslų.
Kaip vertinti kontaktų duomenų apsaugos riziką
Rizikos vertinimas nėra vienkartinis popierinis pratimas, jis turi būti gyvas procesas, kuris atnaujinamas kaskart pasikeitus tvarkymo apimčiai ar naudojamiems įrankiams. Praktikoje tai reiškia peržiūrėti tris klausimus: kokia informacija renkama, kas prie jos turi prieigą ir kas atsitiktų, jei ji patektų netinkamoms rankoms.
Paprastas metodas yra klasifikuoti kiekvieną duomenų rinkinį pagal poveikio lygį. Vardas ir el. paštas kontaktų formoje turi žemesnę rizikos klasę nei, tarkime, kliento finansinė informacija ar sveikatos duomenys. Tačiau net žemos rizikos duomenys tampa pavojingi didelėse apimtyse, nes surinkta tūkstančių žmonių kontaktinė informacija tampa patrauklaus tikslu duomenų vagystei.
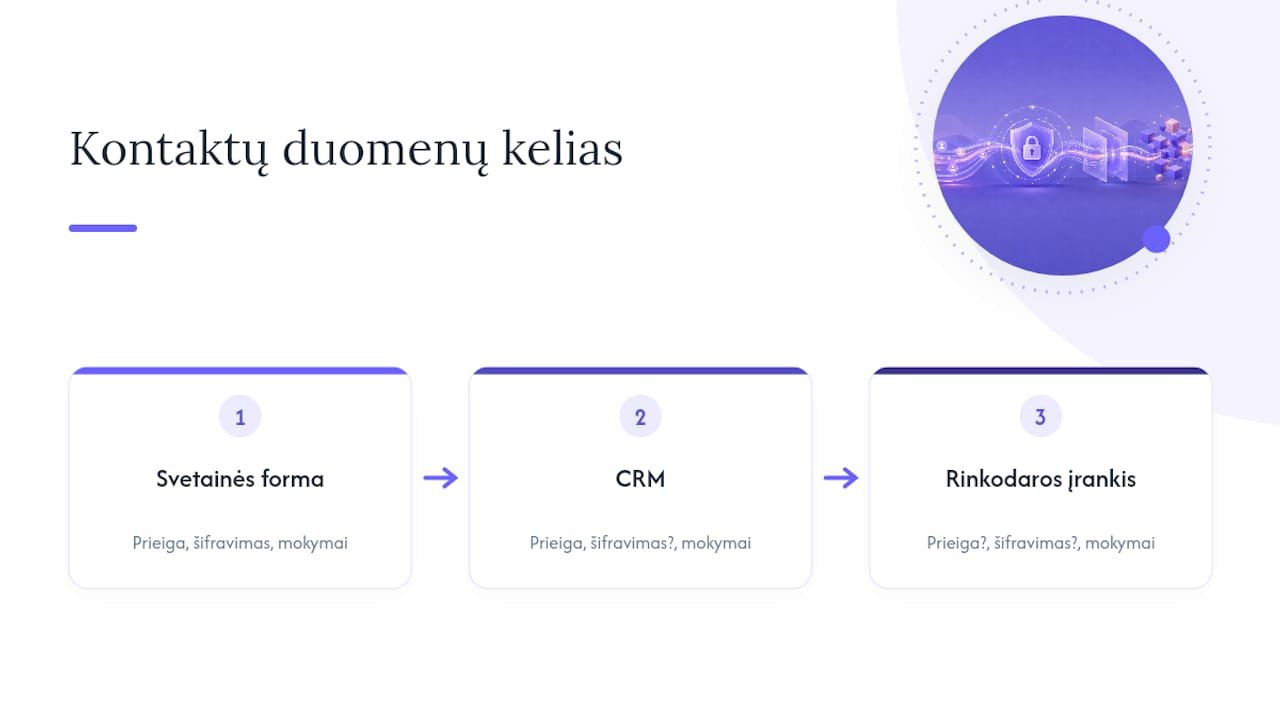
Rizikos vertinimo metodika turėtų apimti bent tris žingsnius: identifikuoti, kur duomenys keliauja (nuo formos iki CRM, nuo CRM iki rinkodaros įrankio), įvertinti, kokios apsaugos priemonės jau įdiegtos kiekviename etape, ir nustatyti, kur trūksta kontrolės. Kai rizika nustatoma sistemingai, lengviau pagrįsti, kur investuoti pirmiausia, į šifravimą, prieigos valdymą ar personalo mokymus.
Didesnėms organizacijoms, kurios tvarko dideles kontaktų duomenų bazes ar naudoja automatizuotus sprendimus, BDAR gali reikalauti formalaus poveikio duomenų apsaugai vertinimo (PDAV). Net jei formalus vertinimas nereikalingas, praktika parodo, kad periodinė rizikos peržiūra sumažina tikimybę, kad pažeidimas nustebina organizaciją nepasiruošusią.
Sutartys su trečiosiomis šalimis: kaip kontroliuoti kontaktų duomenų tvarkymą
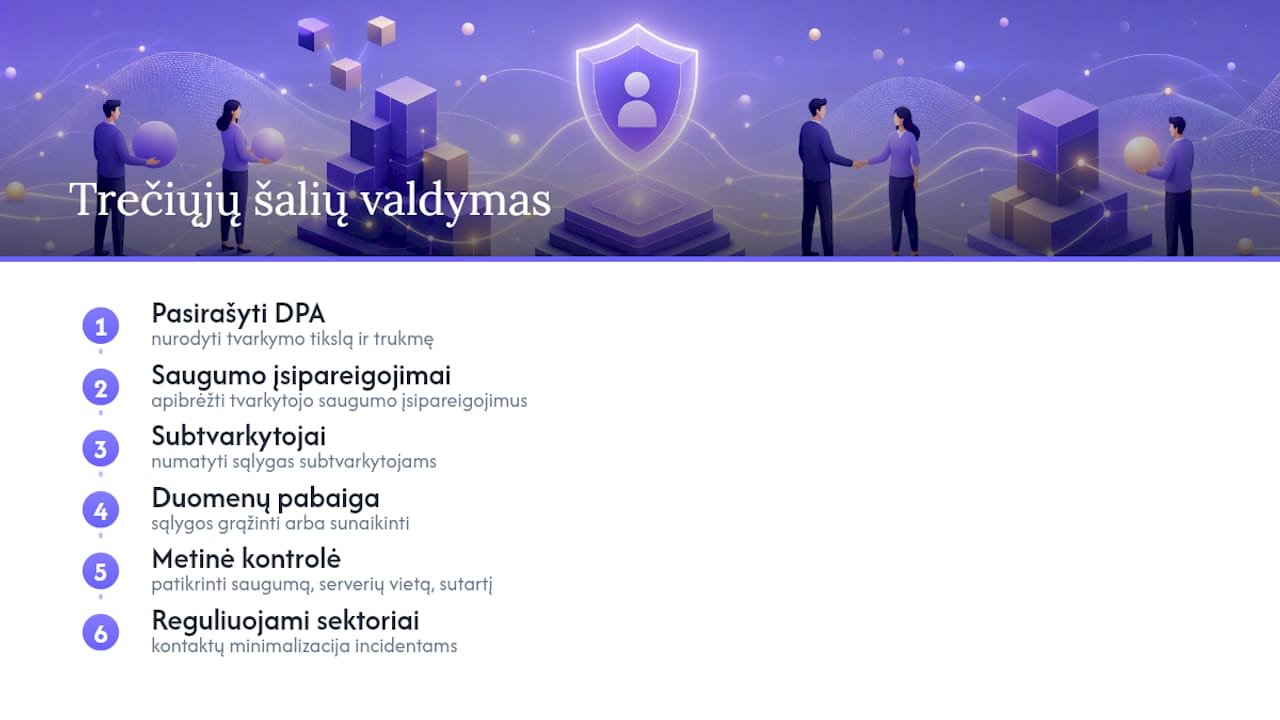
Retai kuri organizacija tvarko kontaktų duomenis visiškai savarankiškai. CRM sistema, el. pašto rinkodaros platforma, svetainės talpinimo paslauga, visi šie tiekėjai gauna prieigą prie jūsų klientų kontaktinės informacijos. Pagal BDAR, kai duomenis tvarko trečioji šalis jūsų vardu, būtina pasirašyti duomenų tvarkymo sutartį (angl. data processing agreement), kuri aiškiai nustato, ką tvarkytojas gali ir negali daryti su duomenimis.
Tokia sutartis turi apimti kelis esminius punktus: tvarkymo tikslą ir trukmę, tvarkytojo saugumo įsipareigojimus, sąlygas, kuriomis tvarkytojas gali pasitelkti subtvarkytojus, ir tvarką, kaip duomenys sunaikinami ar grąžinami sutarties pabaigoje. Jei tiekėjas atsisako pasirašyti tokią sutartį arba jos sąlygos neaiškios, tai signalas, kad rizikuojate atsakomybe, kurios negalėsite perkelti kitam.
Kontrolė nesibaigia pasirašius sutartį. Verta kartą per metus peržiūrėti, ar tiekėjas realiai laikosi sutartų saugumo standartų, ar nepasikeitė jo duomenų saugojimo vieta (pavyzdžiui, serveriai perkelti už Europos ekonominės erdvės ribų), ir ar sutartis vis dar atitinka realų duomenų srautą. Reguliuojamų sektorių, tokių kaip finansai ar sveikata, patirtis rodo, kad reguliaciniai kontaktų registrai, naudojami NIS2 ir DORA kontekste, taip pat turi atitikti privatumo principus, tai reiškia, kad net incidentų valdymo tikslais surinkta kontaktinė informacija turi būti minimalizuota, o ne kaupiama „tam atvejui“.
Kiek laiko saugoti kontaktų duomenis ir kodėl tai svarbu
Duomenų saugojimo terminas yra viena iš dažniausiai pamirštų BDAR prievolių. Organizacijos surenka kontaktinę informaciją, bet retai nustato, kada ją reikia pašalinti. Tai pažeidžia duomenų minimalizavimo principą ir sukuria papildomą riziką: kuo daugiau senų, nenaudojamų kontaktų laikote, tuo daugiau nutekėtų duomenų, jei įvyktų saugumo incidentas.
Saugojimo terminas turėtų būti susietas su tvarkymo tikslu, ne su patogumu. Jei kontaktinė forma naudojama vienkartinei užklausai, dažniausiai pakanka saugoti duomenis kelis mėnesius po atsakymo, nebent klientas tampa nuolatiniu partneriu. Sutartiniai kontaktai, susiję su vykdoma sutartimi, saugomi tol, kol sutartis galioja, ir dar tam tikrą laiką dėl teisinių reikalavimų (pavyzdžiui, apskaitos dokumentų atveju įstatymai gali nustatyti ilgesnį terminą).
Praktinis sprendimas yra sudaryti saugojimo terminų lentelę pagal duomenų kategoriją: rinkodaros kontaktai, sutartiniai kontaktai, užklausų kontaktai. Kiekvienai kategorijai priskiriamas konkretus terminas ir automatinis pašalinimo mechanizmas, jei tai techniškai įmanoma. Rankiniu būdu valdomos duomenų bazės retai laikosi savo pačių politikos, nes niekas neprisimena patikrinti senų įrašų.
Nesilaikymas šios prievolės nėra tik teorinė rizika. Priežiūros institucijos vertindamos pažeidimus dažnai atkreipia dėmesį, ar organizacija laikėsi pačios nustatytų saugojimo terminų, ne tik ar duomenys buvo apsaugoti techniškai.
Kaip gauti ir valdyti duomenų subjektų sutikimus
Sutikimas yra dažniausiai naudojamas, bet dažniausiai netinkamai įgyvendinamas tvarkymo pagrindas. Galiojantis sutikimas turi būti laisva valia duotas, konkretus, informuotas ir nedviprasmiškas. Tai reiškia, kad iš anksto pažymėtos varnelės, priverstinis sutikimas kaip sąlyga naudotis paslauga, kai tai nėra būtina, ar paslėptas tekstas mažu šriftu neatitinka reikalavimų.
Praktikoje geras sutikimo mechanizmas atrodo taip: aiškus, atskiras klausimas apie kiekvieną tvarkymo tikslą (pavyzdžiui, atskirai dėl naujienlaiškio ir atskirai dėl rinkodaros pranešimų telefonu), paaiškinimas, kas bus daroma su duomenimis, ir vienas paspaudimas, kaip sutikimą atšaukti. Sutikimo atšaukimas turi būti tokio pat paprastumo lygio kaip jo davimas, tai reiškia, jei sutikimą galima duoti vienu mygtuku, jį taip pat turi būti galima atšaukti vienu mygtuku, ne per skambutį klientų aptarnavimui.
Sutikimų valdymas taip pat reiškia jų dokumentavimą. Organizacija turi galėti įrodyti, kada ir kaip konkretus asmuo davė sutikimą, kokiai tiksliai formuluotei jis sutiko, ir kada, jei taip atsitiko, jį atšaukė. Daugelis CRM ir rinkodaros platformų turi įmontuotus sutikimų žurnalus, bet jei naudojate paprastą kontaktų lentelę, šią informaciją reikia sekti atskirai.
Redaktoriaus perspektyva: investicijų ir rizikos balansas duomenų apsaugoje
Investicijos į duomenų apsaugą turėtų atspindėti realų rizikos lygį, ne baimę dėl baudų. Maža įmonė, tvarkanti kelis šimtus kontaktų, nereikalauja tokio pat biudžeto kaip didelė duomenų bazė su tūkstančiais įrašų. Pradėkite nuo bazinių techninių priemonių ir aiškių procesų, o ne nuo brangių sistemų. Svarbiausia suprasti, kad duomenų apsauga nėra vienkartinis projektas, kurį baigus galima pamiršti, tai nuolatinė veikla, kuri keičiasi kartu su jūsų verslu.
— DMNTAgency
Šaltiniai
Papildomai informacijai rekomenduojame Your Europe puslapį apie BDAR ir EDPB gaires apie duomenų apsaugą nuo pat projektavimo pradžios.
Jei norite, kad jūsų svetainė ir kontaktų formos būtų sukurtos pagal šiuos principus iš pat pradžių, profesionalus svetainių kūrimas leidžia integruoti saugumo priemones ir privatumo reikalavimus dar projektavimo etape, ne pridėti jas vėliau kaip pataisą.
- GDPR principles (European Commission)
- Saugūs asmens duomenys | EDPB
- Reglamentas (ES) 2016/679 (BDAR) — EUR-Lex
- Asmens duomenų apsauga | Valstybinė duomenų apsaugos inspekcija
- Saugaus Signal ir kitų komunikacijos kanalų naudojimo rekomendacijos (NKSC)
Dažniausiai užduodami klausimai
Ar el. pašto adresas laikomas asmens duomenimis pagal BDAR?
Taip, el. pašto adresas yra asmens duomuo, nes jis identifikuoja arba leidžia identifikuoti konkretų asmenį, ypač jei jame yra vardas ir pavardė.
Kiek laiko galima saugoti kontaktų formos duomenis?
Terminas priklauso nuo tvarkymo tikslo. Vienkartinei užklausai dažniausiai pakanka kelių mėnesių, o sutartiniams kontaktams duomenys saugomi tol, kol sutartis galioja, plius teisės aktų nustatytas papildomas laikas.
Kada privaloma paskirti duomenų apsaugos pareigūną?
DAP privaloma skirti, kai organizacija sistemingai stebi duomenų subjektus dideliu mastu arba tvarko didelės apimties specialių kategorijų duomenis. Mažoms įmonėms, tvarkančioms vien kontaktinę informaciją, tokia prievolė dažnai netaikoma.
Kiek laiko turime pranešti apie duomenų saugumo pažeidimą?
Priežiūros institucijai reikia pranešti per 72 valandas nuo sužinojimo, kai pažeidimas gali kelti riziką asmenų teisėms ir laisvėms.
Ar reikia sutikimo, kad galėtume atsakyti į kontaktų formos užklausą?
Ne visada. Atsakymas į konkrečią užklausą dažnai patenka į teisėto interesa arba sutarties vykdymo pagrindą, tačiau rinkodaros pranešimams po to reikalingas atskiras sutikimas.